Übersicht
Netzgesundheit, aktuelle Befunde, Messabdeckung und belastbare Linkmesswerte zusammen betrachten.

Netzwerk · Virtualisierung · Analyse
Ihr Netzwerk. Seine Verbindungen. Der aktuelle Zustand.
Netzgeräte, virtuelle Infrastruktur und optionale Hostinformationen zu einem gemeinsamen Lagebild verbinden – und Auffälligkeiten bis zur Datenquelle nachvollziehen.

Vom Netzplan zur nachvollziehbaren Analyse
OrgaPVIMap macht beobachtete Netzwerkstrukturen und aktuelle Betriebszustände sichtbar. Die Anwendung verbindet Informationen aus Netzgeräten, Virtualisierung und optionalen Hostagenten zu einem gemeinsamen Lagebild. Von einem auffälligen Gerät oder Link führt die Analyse bis zu den beteiligten Ports, Messwerten und der jeweiligen Datenquelle.
Die Darstellung bleibt nachvollziehbar: bestätigte Verbindungen, abgeleitete Anbindungen und fehlende Belege werden getrennt. Eine lesbare Karte ersetzt keine Evidenz und eine erreichbare Route allein noch keinen erfolgreichen Anwendungszugriff.
Netzpläne und Tabellen altern schnell, wenn Geräte ausgetauscht, virtuelle Maschinen verschoben oder Portkonfigurationen geändert werden. OrgaPVIMap baut die beobachtete Struktur aus vorhandenen Quellen auf und überprüft sie erneut. Neue Assets und Verbindungen können in die aktuelle Sicht einfließen.
Teams können Störungen gezielt untersuchen, zusammengehörige Befunde erkennen und geplante Wartung durch eine befristete oder unbefristete Überwachungspause von tatsächlich zu bearbeitenden Problemen trennen.
Funktionen
Netzgesundheit, aktuelle Befunde, Messabdeckung und belastbare Linkmesswerte zusammen betrachten.
Physische Geräte, virtuelle Infrastruktur und Endpunkte mit ihrer Funktion darstellen; relevante Ausschnitte und direkte Nachbarn öffnen. Port, VLAN und Geschwindigkeit werden angezeigt, sofern entsprechende Daten vorhanden sind. Virtuelle Firewalls bleiben fachlich Firewalls.
Quelle nach Name oder IP wählen und den belegten Weg zu einer Zieladresse oder einem Zielnetz untersuchen. Einzelne Schritte und Routingentscheidungen sichtbar machen; Lücken und Mehrdeutigkeiten offen anzeigen.
Verfügbarkeits-, Performance-, VLAN- und Datenqualitätsbefunde mit betroffenen Assets und Herkunft untersuchen. Der Menüname bezeichnet hier Betriebsbefunde, keinen vollständigen CVE-Schwachstellenscanner.
Hypervisor, VMs, virtuelle Switches und Portgruppen in Zusammenhang mit der physischen Infrastruktur betrachten.
Beobachtete Präfixe, Portzuordnungen und Netzdetails mit Herkunft und zugehöriger Topologie ordnen.
Portzähler in aufeinanderfolgenden Messintervallen auswerten; Auslastung und Fehlerraten mit Samplezeit statt bloßer kumulierter Lebenszeitzähler anzeigen. Freigegebene Discards nicht als Störung bewerten.
Erkannte Hosts und Anbindungen verfolgen. Optionale Linux-/Windows-Agenten ergänzen Hostinventar und beobachtete Kommunikation; Dockerhosts und hostinterne Netze bleiben fachlich getrennt.
Hinterlegte SNMP-, SSH- oder API-Lesezugänge und den Status der Erfassung je Infrastrukturgerät nachvollziehen.
Eine reduzierte helle Topologieansicht für den internen Betrieb nutzen; nicht als öffentlicher Zugriff auf Kundeninventar anbieten.

Topologie
Physische Infrastruktur und virtuelle Ressourcen werden gemeinsam dargestellt. Geräte behalten ihre fachliche Funktion: Eine virtuelle Firewall bleibt eine Firewall. Ports, VLANs und Linkgeschwindigkeiten ergänzen die Ansicht, soweit die Quellen sie liefern.

Zielpfade
Quelle nach Name oder IP auswählen, Zieladresse oder Zielnetz eingeben und die gefundenen Schritte untersuchen. Die Ansicht verbindet virtuelle Anbindungen mit physischer Infrastruktur und Routingentscheidungen. Fehlende Belege und Mehrdeutigkeiten bleiben sichtbar.

Nachvollziehbare Befunde
Verfügbarkeit, Performance, VLAN-Zuordnungen und Datenqualität werden anhand normalisierter Beobachtungen bewertet. Ein Befund führt zu seinen betroffenen Assets und Datenquellen. Gezielte Nachprüfung, Überwachungspausen und freigegebene Ausnahmen unterstützen die Bearbeitung.

Virtualisierung
Hypervisor, virtuelle Maschinen, Switches und Portgruppen ergänzen die physische Topologie. IP-Adressen und Anbindungen werden nur dargestellt, wenn passende Informationen vorliegen; fehlende Gastinformationen werden nicht durch Vermutungen ersetzt.

Bandbreite und Fehler
Aufeinanderfolgende Portmessungen liefern Auslastung und Fehlerraten mit Samplezeit. Die Topverbindungen helfen beim Eingrenzen von Engpässen. Bewusst freigegebene Discards lassen sich von tatsächlich zu bearbeitenden Störungen trennen.

Optionale Hostagenten
Linux- und Windows-Agenten können zusätzlich Hostinventar und beobachtete Kommunikation liefern. Dockerhosts und hostinterne Netze bleiben vom übergeordneten Netz getrennt. Agenten sind optional; die mandantenfähige Grundlage ist derzeit für den internen Rollout vorgesehen.
Weitere Ansichten
Alle Abbildungen zeigen synthetische Demodaten. Die vollständigen Bilder lassen sich separat öffnen.
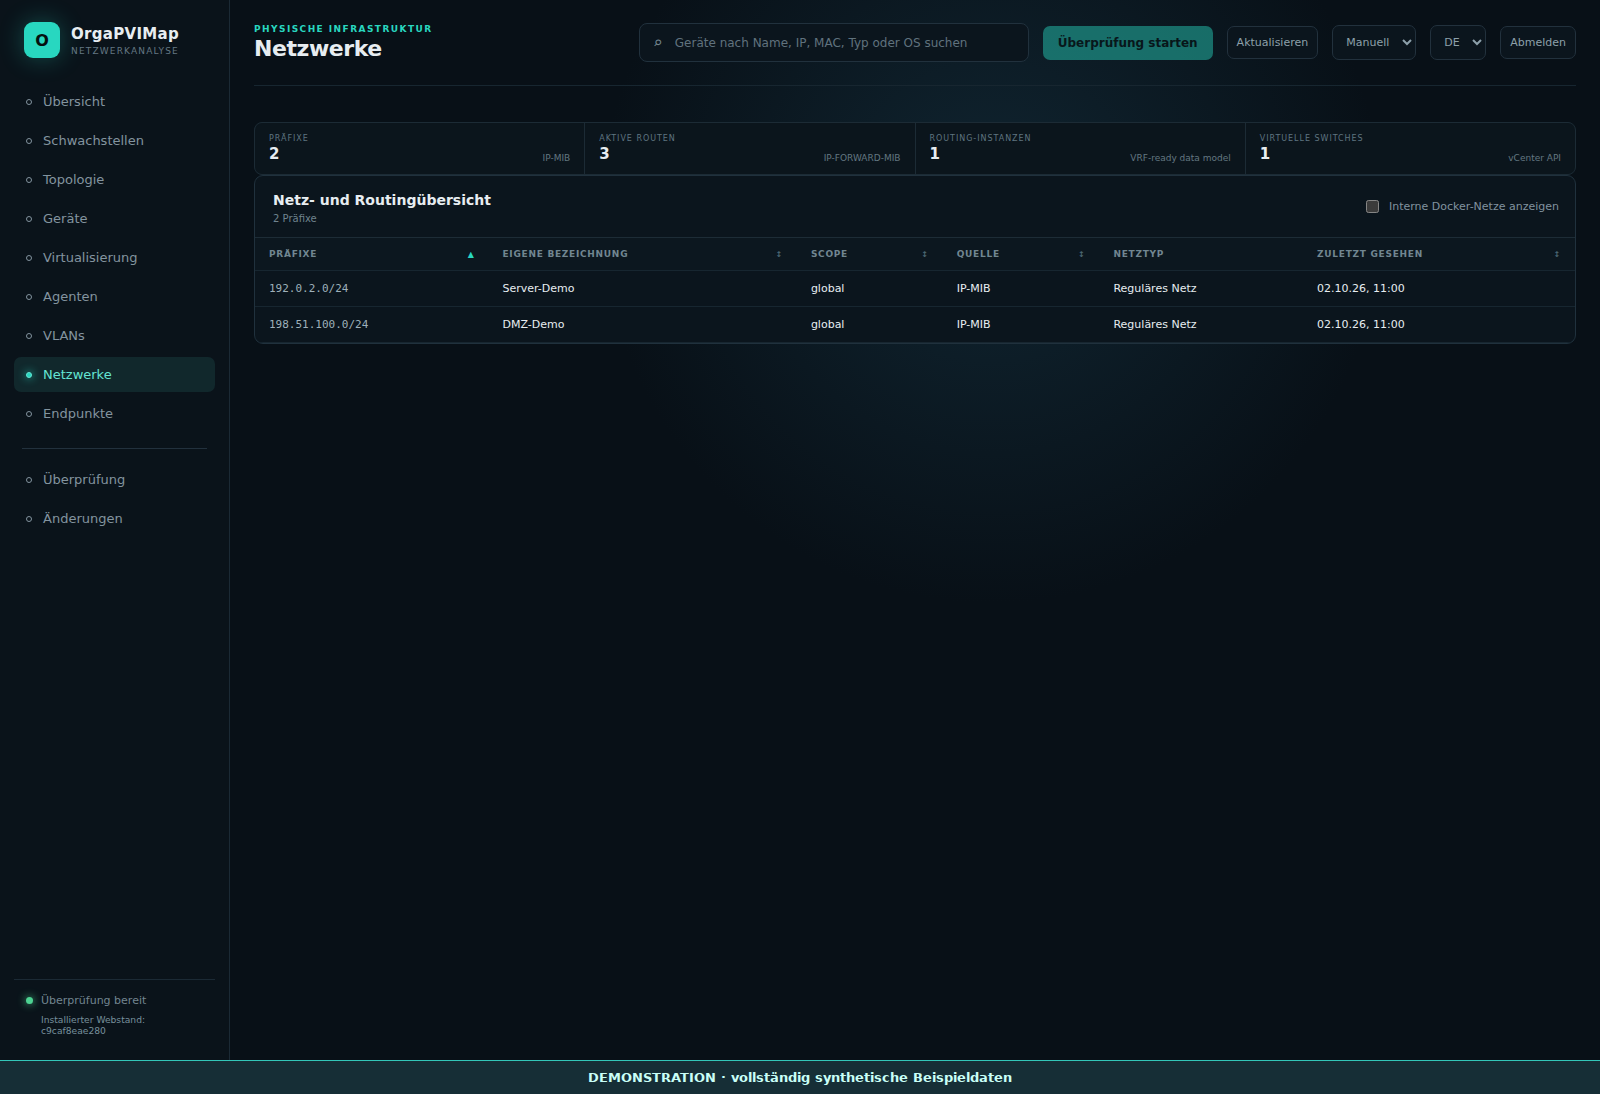
Beobachtete Präfixe mit Namen, Scope und Datenquelle.
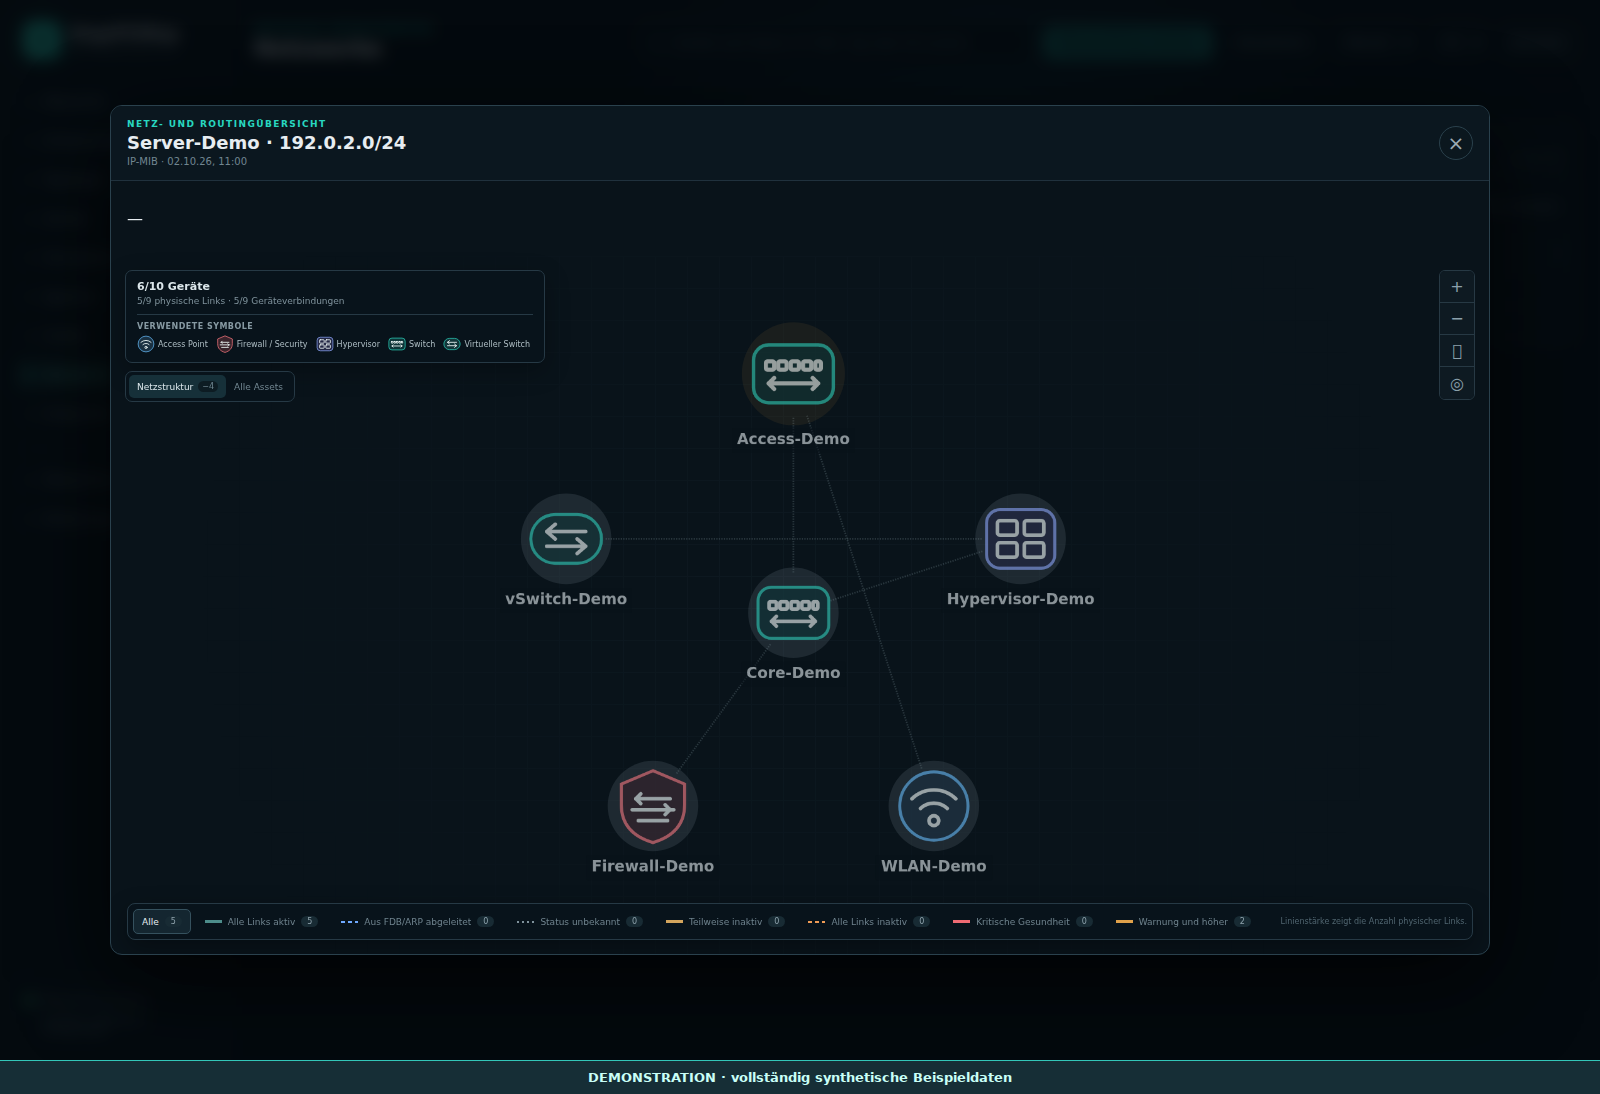
Zugehörige Assets und Verbindungen als fokussierter Ausschnitt.
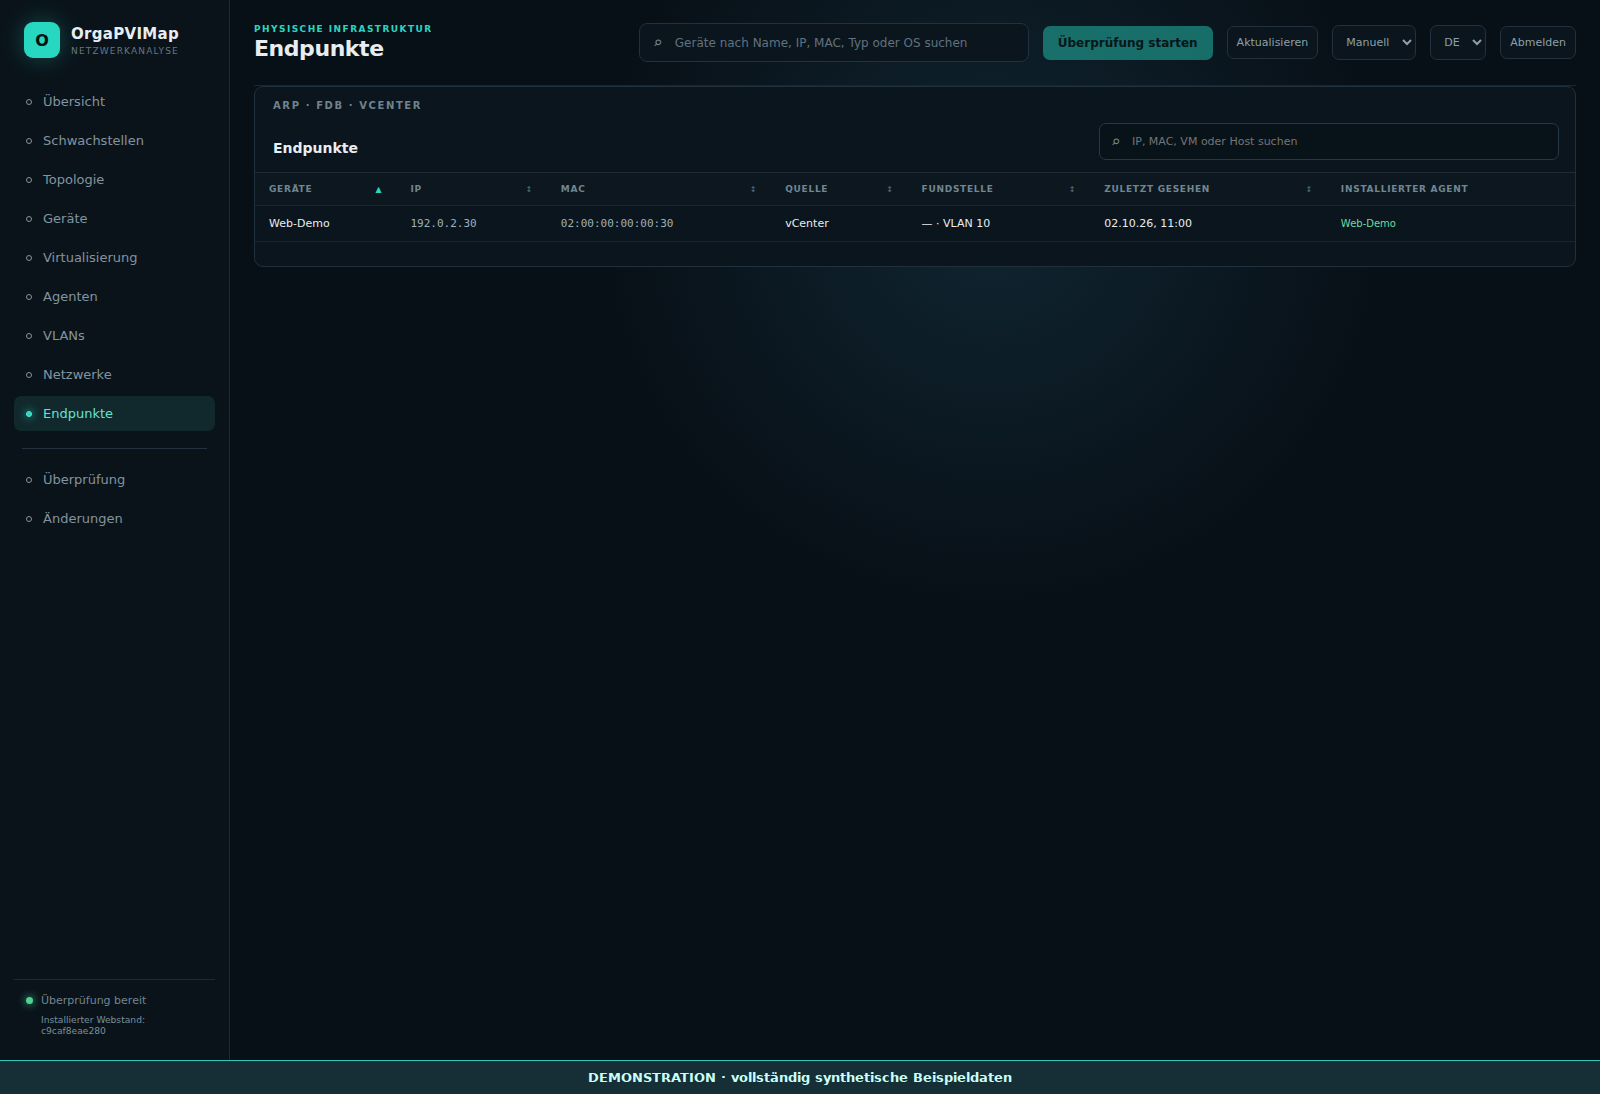
Erkannte Hosts mit Adresse, Quelle und beobachteter Anbindung.
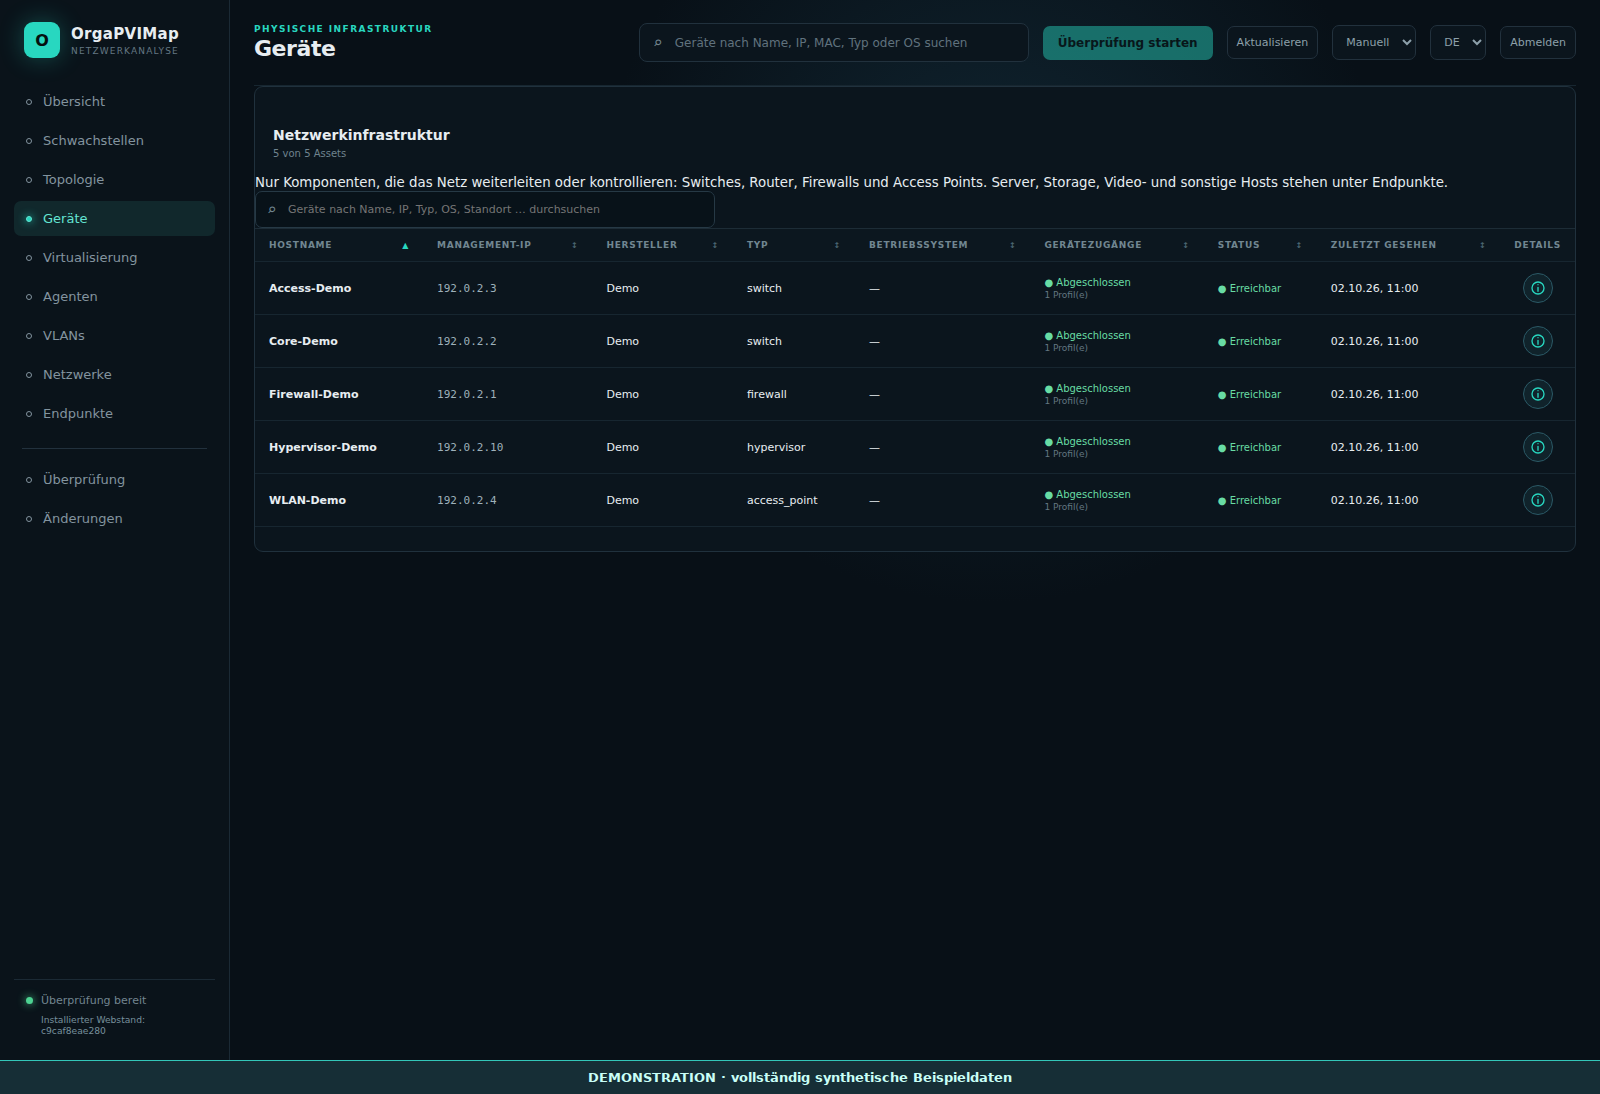
Infrastrukturgeräte und Erfassungsstatus der hinterlegten Zugänge.
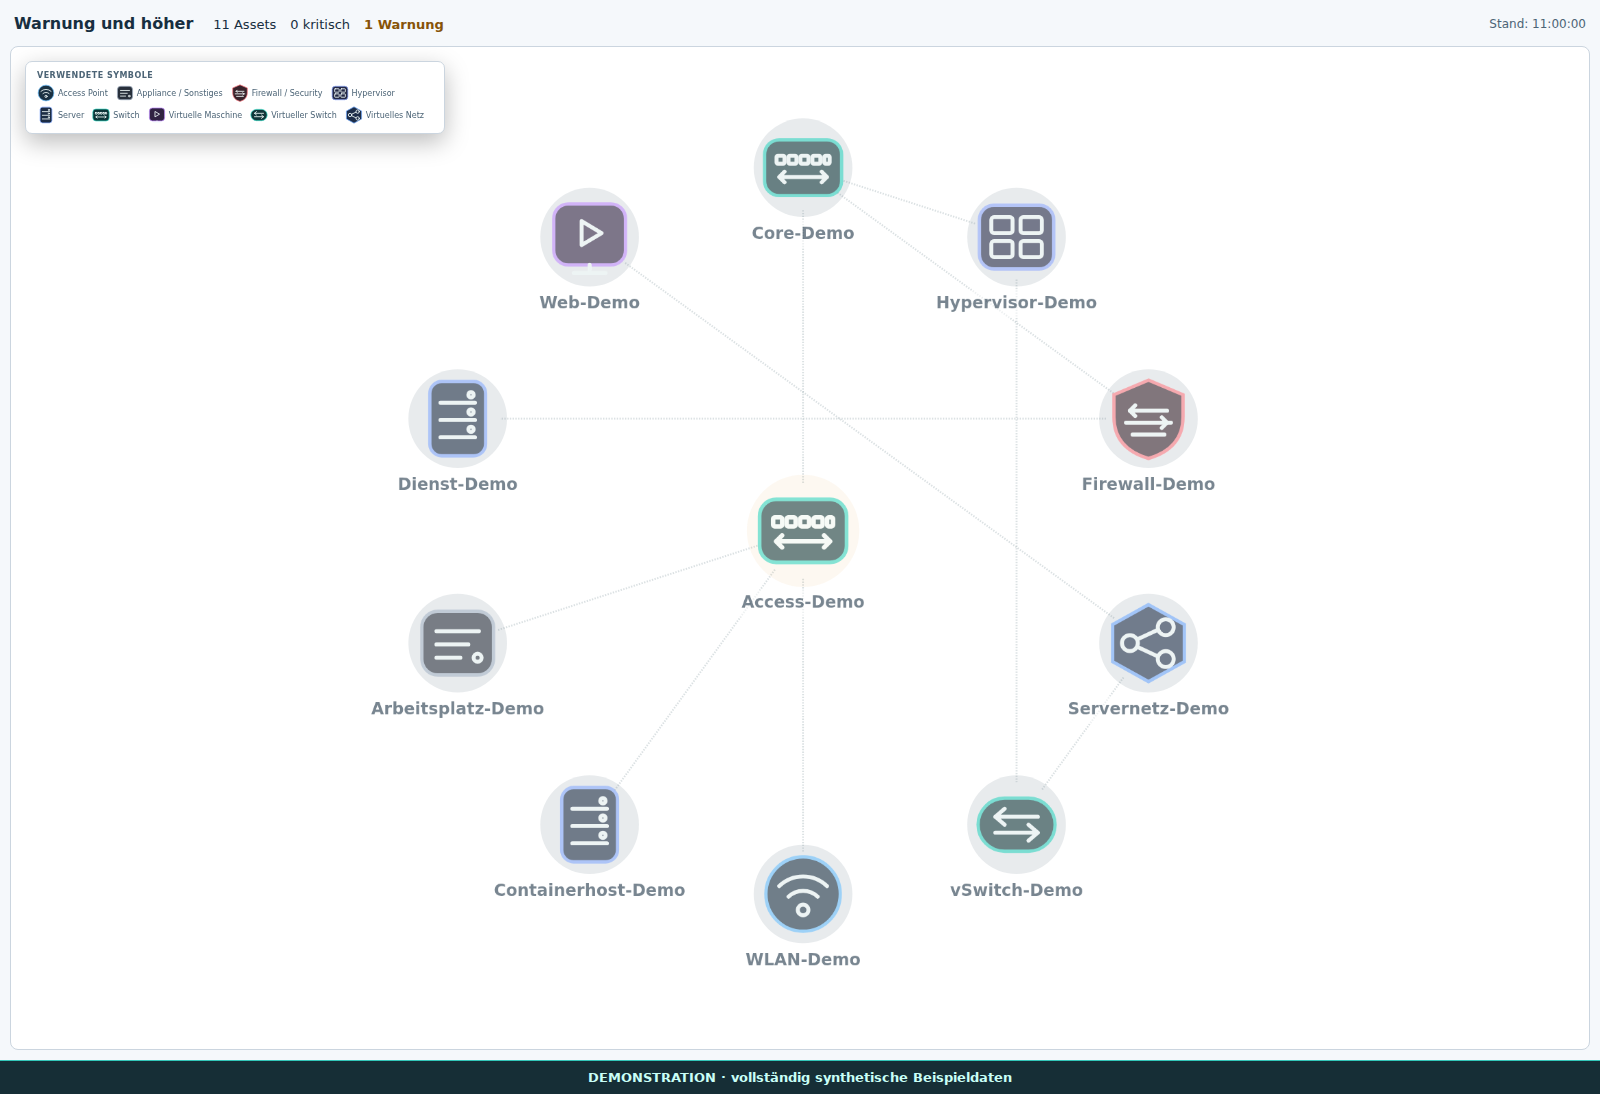
Reduzierte helle Topologie für den geschützten Betrieb.
Arbeitsablauf
Einbindung und Aussagekraft
SNMP und Nachbarschafts-, MAC- und Adressinformationen; passende SSH-/API-Connectoren; VMware vCenter sowie optionale Linux-/Windows-Hostagenten.
Geschützte Linux-Umgebung mit abgestimmten Zugriffsrechten, TLS, Ressourcen, Überprüfungsintervallen und Sicherungen. Zusätzliche Gerätefamilien benötigen passende geprüfte Collector-Verträge.
Transportabhängige Pfadanalyse kann vorhandene Firewall-, NAT- oder PBR-Informationen einbeziehen. Die Aussagekraft hängt vom konkreten Connector, den erforderlichen Berechtigungen und der tatsächlich verfügbaren Evidenz ab. Fehlende Fähigkeiten werden angezeigt; es gibt keine generelle Freigabe- oder Erreichbarkeitsgarantie für beliebige Hersteller und Firmwarestände.
Eine optionale interne KI-Auswertung kann begrenzte Analysekontexte erklären und nächste Prüfungen vorschlagen. Hinweise bleiben zu prüfen; die KI ändert weder Geräte noch Konfigurationen. Diese Zusatzanbindung benötigt einen gesondert eingerichteten Dienst und wird nicht als Grundvoraussetzung beworben.
Periodische Beobachtung ist keine lückenlose Paketaufzeichnung. Eine gefundene Route allein beweist weder eine Firewallfreigabe noch den erfolgreichen Zugriff einer Anwendung. Die Oberfläche „Schwachstellen“ zeigt Betriebsbefunde, keinen vollständigen CVE- oder Penetrationstest.
OrgaPVIMap wird intern produktiv eingesetzt und aktiv weiterentwickelt. Der mandantenfähige Agenten-Unterbau ist nicht als allgemein verfügbare SaaS-Lösung angeboten.
Ihre Infrastruktur, Ihre Analyseaufgabe
Wir prüfen mit Ihnen die vorhandenen Quellen, die erforderlichen Anbindungen und mögliche kundenspezifische Erweiterungen.